AI سے Bitcoin Nodes کریش کرنے والی خامیاں سامنے آگئیں
★اہم نکات
- •Bitcoin Core کے کوڈ کی AI سے مدد سے کی گئی جانچ میں تین سیکیورٹی خامیاں سامنے آئیں، جن کی انسانی ماہرین نے تصدیق کے بعد متعلقہ سیکیورٹی ٹیم کو رپورٹ کیا۔
- •پہلی خامی کے ذریعے Windows، macOS اور BSD پر چلنے والے متاثرہ نوڈز کو غیر معمولی مقدار میں ڈیٹا بھیج کر ان کی میموری ختم کی جا سکتی تھی، جس کے نتیجے میں سافٹ ویئر کریش ہو سکتا تھا۔
- •دوسری خامی میں پروٹوکول کے پرانے ورژن کا دعویٰ کرنے والا منسلک نوڈ پیغامات جمع کروا کر دوسرے نوڈ کی میموری پر مسلسل دباؤ ڈال سکتا تھا۔
- •تیسری خامی کا تعلق بلاک ری آرگنائزیشن کے دوران استعمال ہونے والی فائلوں میں عددی حد سے تجاوز سے تھا، جس کے باعث بعض سسٹمز پر نوڈ ناکام ہو سکتا تھا۔
- •Bitcoin Core نے 27 اکتوبر کو اصلاحات جاری کیں، تاہم 32-bit سسٹمز اور پرانی FAT32 ڈرائیوز پر بلاک ڈیٹا محفوظ کرنے والے بعض نوڈز کے لیے خطرہ برقرار رہنے کی نشاندہی کی گئی۔
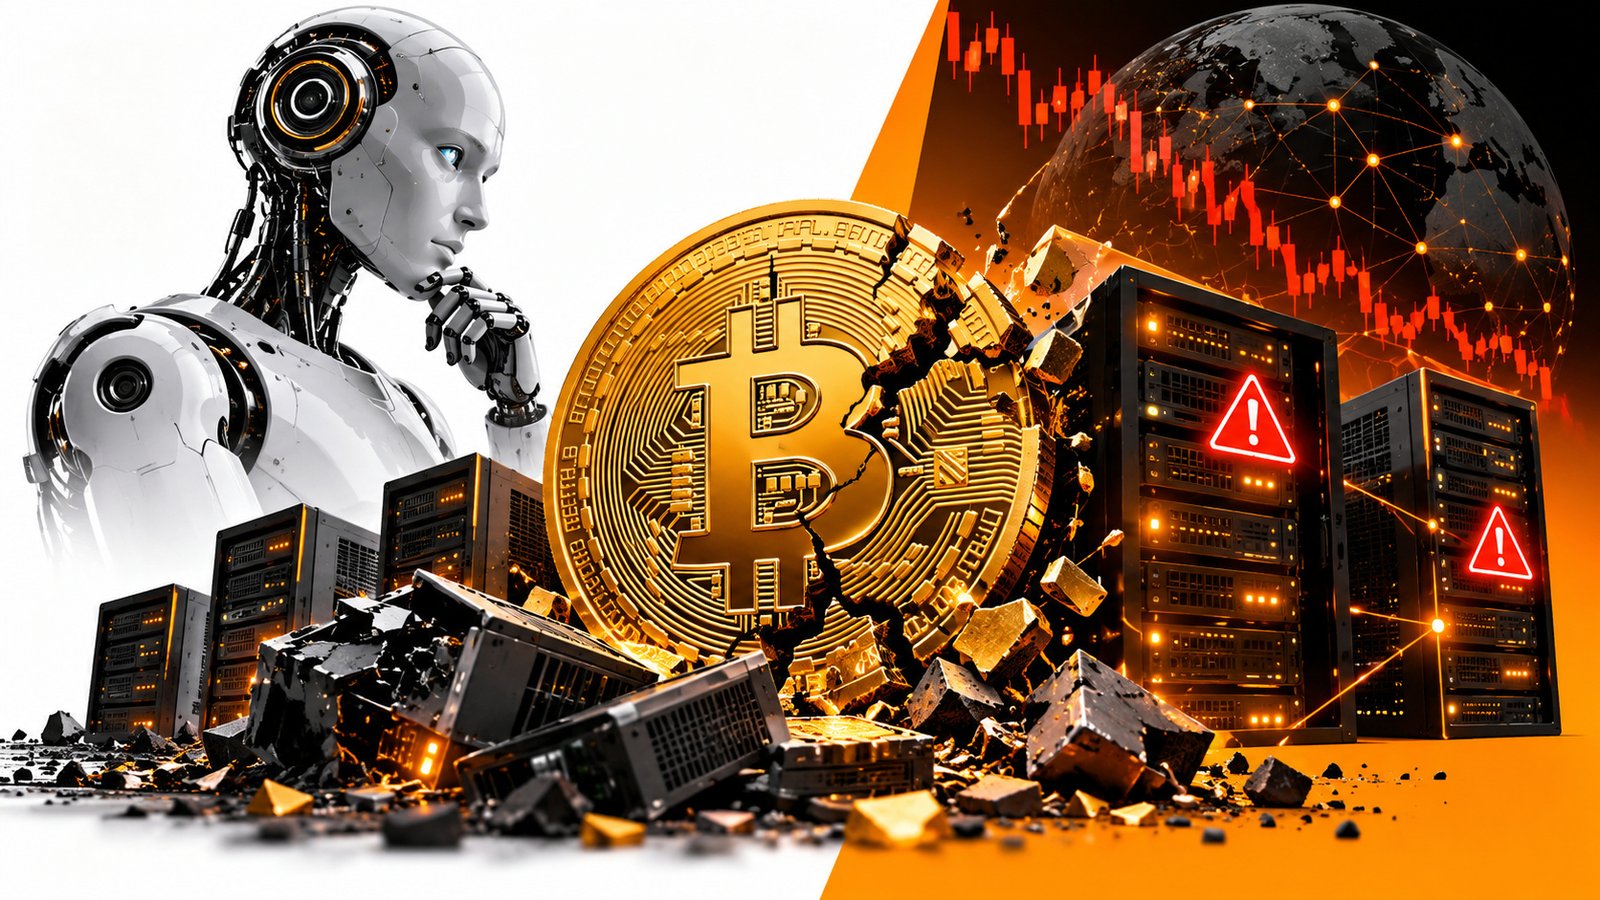
کرپٹو مارکیٹ میں Bitcoin کی سیکیورٹی کو مضبوط بنانے کے لیے مصنوعی ذہانت (AI) کا استعمال ایک اہم پیش رفت کے طور پر سامنے آیا ہے، لیکن اسی ٹیکنالوجی نے ڈیجیٹل اثاثوں کے بنیادی نیٹ ورک میں موجود ایسی خامیوں کو بھی بے نقاب کر دیا ہے جو صارفین اور نوڈ آپریٹرز کے لیے خطرہ بن سکتی ہیں۔
Bitcoin Core کے کوڈ کی خودکار جانچ کے دوران سامنے آنے والی تین سیکیورٹی خامیوں میں سے ایک حملہ آور کو یہ صلاحیت دیتی تھی کہ وہ Windows، macOS اور BSD پر چلنے والے نوڈز کو ضرورت سے زیادہ ڈیٹا بھیج کر کریش کر سکتا ہے۔
یہ انکشاف ایسے وقت میں سامنے آیا ہے جب Bitcoin Core کے ڈویلپرز نے ان خامیوں کو خفیہ رکھنے کے بجائے جلد سامنے لانے کی پالیسی اختیار کی ہے جنہیں جدید Artificial Intelligence (AI) ٹولز نسبتاً آسانی سے تلاش کر سکتے ہیں۔
ڈویلپرز نے 27 اکتوبر 2026 کو اصلاحات جاری کیں، جبکہ 28 اکتوبر کو تینوں خامیوں کی تفصیلات عوامی طور پر شائع کی گئیں۔ اس پیش رفت سے واضح ہوتا ہے کہ AI اب صرف سافٹ ویئر بنانے اور کوڈ لکھنے کا ذریعہ نہیں رہا بلکہ سائبر سیکیورٹی کے خطرات کی نشاندہی میں بھی اہم کردار ادا کر رہا ہے۔
Windows اور Mac پر Bitcoin Nodes کی ہیکنگ
پہلی خامی، جس کی نشاندہی 23 اکتوبر کو AI کی مدد سے کیے گئے اسکین میں ہوئی، Memory Exhaustion Attack سے متعلق تھی۔ اس حملے میں کسی متاثرہ نوڈ سے منسلک کمپیوٹر اسے اتنا ڈیٹا بھیج سکتا تھا کہ اس کی دستیاب میموری ختم ہو جائے اور نوڈ کریش کر جائے۔ اس خطرے کی شدت اس وجہ سے بڑھ جاتی ہے کہ نوڈز Bitcoin نیٹ ورک پر ٹرانزیکشنز کی جانچ اور انہیں آگے منتقل کرنے میں بنیادی کردار ادا کرتے ہیں۔
Bitcoin Node دراصل ایسا سافٹ ویئر ہے جو نیٹ ورک پر ہونے والی ٹرانزیکشنز اور بلاکس کی تصدیق میں حصہ لیتا ہے۔ Bitcoin Core وہ سافٹ ویئر ہے جسے نیٹ ورک کے زیادہ تر نوڈ آپریٹرز استعمال کرتے ہیں۔ اگر کوئی نوڈ میموری ختم ہونے کے باعث بند ہو جائے تو اس کی سرگرمیاں متاثر ہو سکتی ہیں، اگرچہ اس کا مطلب یہ نہیں کہ پورا Bitcoin نیٹ ورک لازماً بند ہو جائے گا۔
ڈویلپرز نے خامی کی تصدیق کے بعد اس کی اصلاح کی اور 27 اکتوبر کو نیا ورژن جاری کیا۔ اس کے بعد 28 اکتوبر کو سیکیورٹی ایڈوائزری کے ذریعے اس مسئلے کی تفصیلات عام کی گئیں۔ اس طریقہ کار کا مقصد یہ تھا کہ سافٹ ویئر استعمال کرنے والوں کو اصلاحات دستیاب ہو جائیں اور وہ خطرے کی مکمل تفصیلات سامنے آنے سے پہلے اپنے سسٹمز اپ ڈیٹ کر سکیں۔
AI Code Scanning سے پرانی سیکورٹی میں تبدیلی
Bitcoin Core کے ڈویلپرز نے 22 اکتوبر کو ان خامیوں سے متعلق اپنی پالیسی تبدیل کی جنہیں آسانی سے دریافت کیا جا سکتا ہے۔ پہلے درمیانی درجے کی شدت رکھنے والی بعض خامیوں کو ایک سال تک خفیہ رکھا جا سکتا تھا تاکہ نوڈ آپریٹرز کو سافٹ ویئر اپ ڈیٹ کرنے کے لیے مناسب وقت مل سکے۔ تاہم، جدید Large Language Models (LLMs) کی مدد سے کوڈ کی جانچ نسبتاً کم وقت اور لاگت میں ممکن ہونے کے بعد اس حکمت عملی پر نظرثانی کی گئی۔
نئی پالیسی کے تحت ایسی خامیوں کی اصلاح جلد جاری کرنے اور ان کے بارے میں عوامی سیکیورٹی ایڈوائزری شائع کرنے کو ترجیح دی جا رہی ہے۔ اس تبدیلی کے پیچھے بنیادی خدشہ یہ ہے کہ اگر AI ٹولز کسی خامی کو آسانی سے تلاش کر سکتے ہیں تو ممکن ہے کہ بدنیتی پر مبنی افراد بھی اسے دریافت کر کے حملوں کے لیے استعمال کرنے کی کوشش کریں۔
اس پورے عمل میں انسانی ماہرین کا کردار بھی اہم رہا۔ تینوں خامیاں خودکار اسکین کے دوران سامنے آئیں، لیکن ہر دریافت کو متعلقہ سیکیورٹی ٹیم تک پہنچانے سے پہلے ایک انسانی معاون نے جانچا۔ اس سے ظاہر ہوتا ہے کہ AI Assisted Security میں خودکار جانچ رفتار بڑھا سکتی ہے، جبکہ انسانی تصدیق نتائج کی درستگی اور عملی اہمیت کا تعین کرنے میں مدد دیتی ہے۔
نوڈز کی میموری پر مسلسل دباؤ
دوسری خامی نے یہ واضح کیا کہ Bitcoin Core کے نوڈز کے درمیان رابطے کے عمل میں موجود کمزوری کو کس طرح استعمال کیا جا سکتا تھا۔ 15 ستمبر کو AI اسکین کے ذریعے اس مسئلے کی رپورٹ دی گئی، جبکہ چھ دن بعد ایک دوسرے ڈویلپر نے آزادانہ طور پر بھی یہی خامی دریافت کر لی۔
اس مسئلے میں منسلک نوڈ خود کو پروٹوکول کا پرانا ورژن استعمال کرنے والا ظاہر کر سکتا تھا اور اس کے نتیجے میں متاثرہ نوڈ کے کام میں رکاوٹ پیدا ہو سکتی تھی۔ سیکیورٹی ایڈوائزری کے مطابق، پیغامات جمع ہونے سے ہر آنے والے کنکشن پر فی گھنٹہ تقریباً 2 میگا بائٹس اور ہر جانے والے کنکشن پر فی گھنٹہ تقریباً 5 میگا بائٹس میموری استعمال ہو سکتی تھی۔
اگر اس طرح کے پیغامات مسلسل جمع ہوتے رہیں تو طویل مدت میں سسٹم کے وسائل پر دباؤ بڑھ سکتا ہے۔ یہ خطرہ اس بات کی مثال ہے کہ نیٹ ورکنگ سے متعلق معمولی دکھائی دینے والی خامی بھی سافٹ ویئر کی کارکردگی اور دستیابی کو متاثر کر سکتی ہے۔ اسی لیے Bitcoin Core کی جانب سے خامیوں کی جلد نشاندہی اور اصلاح کو زیادہ اہمیت دی جا رہی ہے۔
Bitcoin بلاکس کی فائلوں کو نقصان پہنچنے کا خطرہ
تیسری خامی کو کم شدت کا قرار دیا گیا، لیکن اس کے ممکنہ اثرات مخصوص سسٹمز پر سنگین ہو سکتے تھے۔ یہ مسئلہ تین مرتبہ سامنے آیا: ایک بار AI اسکین میں اور دو مرتبہ ڈویلپرز کی الگ الگ رپورٹس میں، جن میں ایک رپورٹ اگست اور دوسری 23 اکتوبر کو دی گئی۔
اس خامی کا تعلق Block Reorganization کے عمل سے تھا۔ Bitcoin نیٹ ورک میں بعض اوقات حالیہ بلاکس کی ایک ترتیب کی جگہ دوسری متبادل ترتیب قبول کی جاتی ہے۔ اس عمل کے لیے نوڈز مخصوص فائلیں استعمال کرتے ہیں۔ خامی کے ذریعے تیار کیے گئے مخصوص بلاکس ان فائلوں میں عددی حد سے تجاوز پیدا کر سکتے تھے، جس سے نوڈ کی کارروائی متاثر ہونے کا خدشہ تھا۔
سیکیورٹی ایڈوائزری کے مطابق، 64 بٹ مشینوں پر اس نوعیت کے حملے کے لیے نیٹ ورک کی تقریباً ایک ماہ کی مجموعی بلاک پیداوار کے برابر وسائل درکار ہو سکتے تھے۔ اس کے برعکس، Windows اور 32 بٹ سسٹمز پر نوڈ مکمل طور پر ناکام ہو سکتا تھا۔ ایڈوائزری میں یہ بھی بتایا گیا کہ بعض متاثرہ سسٹمز پر نوڈ کو دوبارہ شروع کرنا مسئلے کا حل نہیں بنتا۔
یہاں ایک اہم فرق سمجھنا ضروری ہے: اس خامی کا خطرہ ہر Bitcoin صارف کے لیے یکساں نہیں تھا۔ اس کا عملی اثر استعمال ہونے والے سسٹم، ڈیٹا اسٹوریج اور متعلقہ تکنیکی حالات پر منحصر تھا۔
Bitcoin Node آپریٹرز کے لیے سیکیورٹی اقدامات
ان انکشافات کے بعد نوڈ آپریٹرز کے لیے ضروری ہے کہ وہ Bitcoin Core کے سافٹ ویئر ورژن اور متعلقہ سیکیورٹی ایڈوائزریز کا جائزہ لیں۔ اصلاح شدہ ورژن استعمال کرنے سے ان خامیوں کے خلاف تحفظ بہتر ہو سکتا ہے، لیکن صرف اپ ڈیٹ کی دستیابی یہ ثابت نہیں کرتی کہ ہر ممکنہ سسٹم یا اسٹوریج کی ترتیب مکمل طور پر محفوظ ہو چکی ہے۔
خصوصاً 32 بٹ مشینوں اور FAT32 فائل سسٹم پر بلاک ڈیٹا محفوظ کرنے والے آپریٹرز کو متعلقہ ایڈوائزری میں دی گئی ہدایات پر توجہ دینی چاہیے، کیونکہ رپورٹ کے مطابق ان مخصوص حالات میں خطرہ اصلاحات کے بعد بھی برقرار رہ سکتا ہے۔ کسی بھی تکنیکی تبدیلی سے پہلے اپنے سسٹم کی ترتیب اور استعمال ہونے والے ورژن کی تصدیق کرنا مناسب ہے۔
یہ واقعات اس بات کی بھی یاد دہانی ہیں کہ Cybersecurity صرف بڑے ایکسچینجز یا کرپٹو والٹس کا مسئلہ نہیں۔ Bitcoin نیٹ ورک کے بنیادی ڈھانچے میں شامل نوڈز کی دستیابی اور درست کارکردگی بھی نیٹ ورک کی مجموعی مضبوطی کے لیے اہم ہے۔
AI اور کرپٹو سیکیورٹی کا مستقبل
Bitcoin Core میں سامنے آنے والی تین خامیاں اس وسیع تر تبدیلی کی عکاسی کرتی ہیں جس میں مصنوعی ذہانت سافٹ ویئر کی سیکیورٹی جانچ کے طریقوں کو تبدیل کر رہی ہے۔ خودکار اسکیننگ سے ایسی کمزوریاں دریافت ہو سکتی ہیں جنہیں دستی جانچ میں تلاش کرنے میں زیادہ وقت لگتا، لیکن یہی صلاحیت حملہ آوروں کے لیے بھی خطرات کی نشاندہی آسان بنا سکتی ہے۔
اس لیے سیکیورٹی کا مؤثر طریقہ صرف AI کے ذریعے خامیاں تلاش کرنے تک محدود نہیں رہ سکتا۔ اس میں انسانی تصدیق، بروقت اصلاحات، واضح سیکیورٹی ایڈوائزریز اور سافٹ ویئر استعمال کرنے والوں کی جانب سے اپ ڈیٹس کو اپنانا بھی شامل ہے۔
Bitcoin کے لیے یہ پیش رفت کسی فوری نیٹ ورک کی ناکامی کا ثبوت نہیں، بلکہ اس حقیقت کی نشاندہی کرتی ہے کہ مسلسل تکنیکی نگرانی اور بروقت سافٹ ویئر اپ ڈیٹس ڈیجیٹل اثاثوں کے بنیادی ڈھانچے کو محفوظ رکھنے میں اہم کردار ادا کرتے ہیں۔ مستقبل میں AI کی مدد سے سیکیورٹی جانچ مزید تیز ہونے کا امکان ہے، لیکن اس کے ساتھ خامیوں کو ذمہ داری سے ظاہر کرنے اور ان کی اصلاح کے مؤثر نظام بھی اتنے ہی ضروری ہوں گے۔
آپ کا اس حوالے سے کیا خیال ہے؟ کیا AI کا سیکیورٹی اسکیننگ میں استعمال بٹ کوائن نیٹ ورک کو زیادہ محفوظ بنائے گا یا خطرات میں اضافہ کرے گا؟ کمنٹس باکس میں اپنے خیالات کا اظہار کریں!
اظہار لاتعلقی
Urdu Markets پر موجود تمام خبریں، تجزیے اور مارکیٹ انفارمیشن صرف معلوماتی اور تعلیمی مقصد کے لیے ہیں۔ کسی بھی Trading Decision یا سرمایہ کاری سے پہلے اپنی تحقیق ضرور کریں اور ضرورت پڑنے پر معاشی ماہرین سے رہنمائی حاصل کریں۔ مارکیٹ تیزی سے بدل سکتی ہے، اس لیے ہر فیصلہ سوچ سمجھ کر کریں۔
اطلاعات کے ذرائع
یہ مضمون اردو مارکیٹس کے فراہم کردہ مواد اور مصنفہ کی ذاتی تحقیق و تجزیے کی روشنی میں تحریر کیا گیا ہے۔ تیکنیکی اعداد و شمار کی تصدیق عالمی کرپٹو ایکسچینج Coinbase کے ذیلی ادارے کوائن ڈیسک سے کی گئی ہے۔
BTC news: AI found a way to crash bitcoin nodes on Windows and Macs. It's now public
⚠ تجزیہ ڈسکلیمر
یہ تجزیہ صرف تعلیمی و معلوماتی مقاصد کے لیے ہے اور اسے سرمایہ کاری کا مشورہ نہ سمجھا جائے۔ مارکیٹ میں نقصان کا خطرہ موجود ہے؛ کوئی بھی فیصلہ کرنے سے پہلے اپنی تحقیق کریں یا مستند مالی مشیر سے رجوع کریں۔📩 یہ مضمون پسند آیا؟
روزانہ ایسی ہی تازہ مارکیٹ نیوز + ای میل پر
متعلقہ موضوعات
متعلقہ مضامین
3 مضامین
تبصرے
0 گفتگو
ابھی کوئی تبصرہ نہیں — پہلے تبصرہ کرنے والے آپ بن سکتے ہیں۔