ریولٹ ہیکرز کا 3 ملین ڈالر کا مطالبہ اور کرپٹو سکیورٹی کے سنگین خطرات
★اہم نکات
- •اہم نکات۔
- •Revolut کی ہیکنگ کا واقعہ
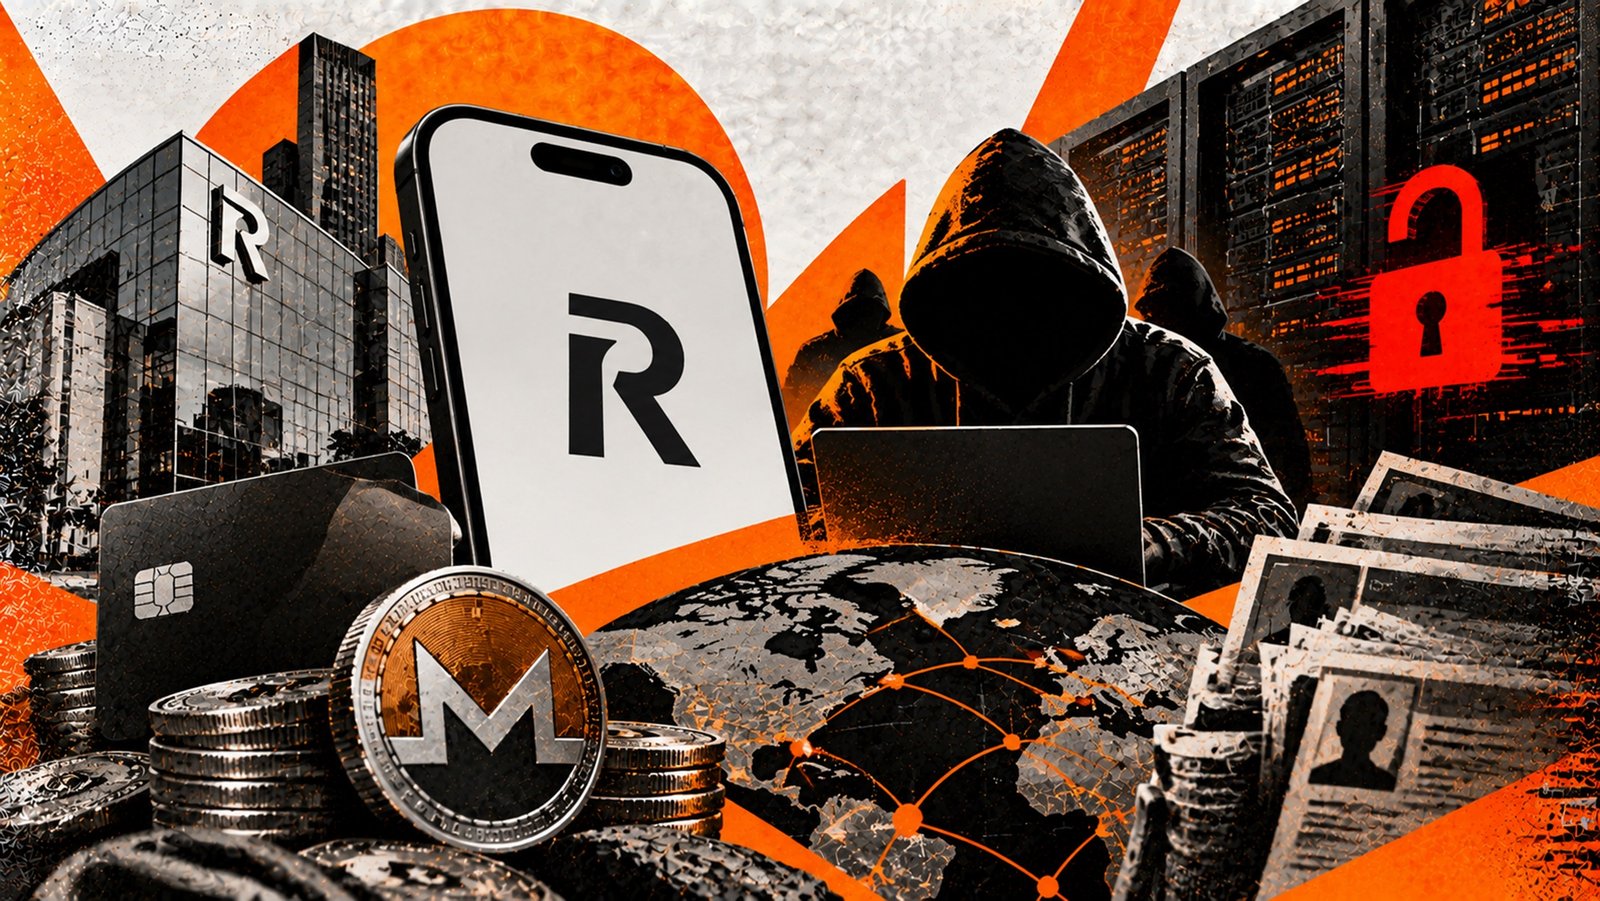
ڈیجیٹل فنانس اور کرپٹو کرنسی کی دنیا میں روزانہ نئی ٹیکنالوجیز سامنے آ رہی ہیں، لیکن اس کے ساتھ ساتھ سائبر سکیورٹی کے خطرات بھی تیزی سے بڑھ رہے ہیں۔ حالیہ دنوں میں معروف ڈیجیٹل بینکنگ پلیٹ فارم Revolut کو ایک بڑے سکیورٹی بریچ (Security Breach) کا سامنا کرنا پڑا ہے۔
ہیکرز نے صارفین کا حساس ڈیٹا چوری کرنے کے بعد 3 ملین ڈالر (تین ملین ڈالر) کی کثیر رقم بطور تاوان طلب کی ہے۔ اس واقعے نے نہ صرف ریولٹ کے صارفین کو تشویش میں مبتلا کر دیا ہے بلکہ پوری فنانشل انڈسٹری میں خطرے کی گھنٹی بجا دی ہے۔
اس آرٹیکل میں ہم اس پورے واقعے کا تفصیلی جائزہ لیں گے، یہ سمجھیں گے کہ ہیکرز نے کس طرح اس حملے کو انجام دیا، اور ڈیجیٹل اثاثہ جات (Digital Assets) کی حفاظت کے لیے سرمایہ کاروں کو کن احتیاطی تدابیر پر عمل کرنا چاہیے۔
اہم نکات۔
واقعہ: Revolut کے ڈیٹا بیس میں نقب لگا کر کم از کم 680 صارفین کا حساس ڈیٹا چوری کیا گیا ہے۔
تاوان کا مطالبہ: iamnotavillain نامی ہیکر گروپ نے 24 گھنٹے کے اندر 6,000 مونیرو (Monero XMR) یعنی تقریباً 3 ملین ڈالر کا مطالبہ کیا ہے۔
نشانے پر کون تھا؟: ہیکرز نے بلاک چین انالیسس (Blockchain Analysis) کے ذریعے ان اکاؤنٹس کو نشانہ بنایا جن میں کرپٹو ہولڈنگز کی بڑی مقدار موجود تھی۔
چوری شدہ ڈیٹا: اس ڈیٹا میں پاسپورٹ، ڈرائیونگ لائسنس، کے وائی سی (KYC) کی تصاویر اور ٹرانزیکشن ہسٹری شامل ہے۔
سکیورٹی کا پہلو: حملہ آوروں نے حکومتی اہلکار بن کر فریب دیا اور جعلی درخواستیں بھیج کر Revolut کے سکیورٹی چیکس کو چکمہ دیا۔
Revolut کی ہیکنگ کا واقعہ
Revolut ڈیٹا بریچ ایک ایسا سائبر حملہ ہے جس میں حملہ آوروں نے فریب کاری (Social Engineering) کا سہارا لے کر سرکاری اداروں کے نام پر جعلی درخواستیں جمع کروائیں۔ ریولٹ کے سکیورٹی سسٹمز ان جعلی درخواستوں کو پہچان نہ سکے اور نادانستہ طور پر صارفین کا ذاتی ریکارڈ ہیکرز کے حوالے کر دیا۔ اس حملے کے نتیجے میں ہیکرز کو صارفین کے پاسپورٹ، شناختی دستاویزات اور ٹرانزیکشن ہسٹری تک رسائی مل گئی۔
حالیہ برسوں میں فنانشل ٹیکنالوجی (FinTech) کمپنیوں نے روایتی بینکنگ کا نظام یکسر بدل دیا ہے، مگر اس کے ساتھ ہیکرز کے طریقے بھی پیچیدہ ہو چکے ہیں۔ اس واقعے میں حملہ آوروں نے عام میلویئر (Malware) کے بجائے انسانی کمزوریوں اور سسٹم کی معمولی خامیوں کا فائدہ اٹھایا۔
ہیکرز کے مطالبات۔
ہیکرز نے تاوان کی ادائیگی کے لیے بٹ کوائن (Bitcoin) یا ایتھیریم (Ethereum) کے بجائے مونیرو (XMR) کا انتخاب اس لیے کیا کیونکہ مونیرو ایک پرائیویسی سینٹرک کرپٹو کرنسی (Privacy Centric Cryptocurrency) ہے۔ اس کی ٹرانزیکشنز، بھیجنے والے اور وصول کرنے والے کے پتے مکمل طور پر خفیہ رہتے ہیں، جنہیں ٹریک کرنا قانون نافذ کرنے والے اداروں کے لیے انتہائی مشکل ہوتا ہے۔
جب بھی سائبر کرمنلز ڈیجیٹل اثاثوں میں تاوان کا مطالبہ کرتے ہیں، وہ ہمیشہ ایسی کرنسی کو ترجیح دیتے ہیں جو ریگولیٹرز کی نظروں سے اوجھل رہ سکے۔ بلاک چین انالیسس (Blockchain Analysis) کے دور میں بٹ کوائن کا پیچھا کرنا نسبتاً آسان ہے، لیکن مونیرو کے مضبوط انکرپشن پروٹوکولز (Encryption Protocols) مجرموں کو مکمل گمنامی فراہم کرتے ہیں۔
ہیکرز نے کرپٹو ہولڈرز کو کیسے نشانہ بنایا؟
ہیکرز نے بلاک چین انالیسس ٹولز کا استعمال کرتے ہوئے ریولٹ کے اندر ان اکاؤنٹس کی نشاندہی کی جن میں ڈیجیٹل کرنسی کی بڑی مقدار موجود تھی۔ اس کے بعد انہوں نے خاص طور پر انہی مالدار صارفین کے ڈیٹا کو چرانے یا بلیک میل کرنے کی حکمت عملی بنائی۔
یہ امر اس بات کی عکاسی کرتا ہے کہ ڈیجیٹل اثاثے جتنے زیادہ منافع بخش ہوتے ہیں، اتنے ہی زیادہ سائبر حملہ آوروں کی توجہ کا مرکز بنتے ہیں۔ Revolut کے معاملے میں کم از کم 680 اکاؤنٹس متاثر ہوئے، جو کہ کل صارفین کا ایک چھوٹا حصہ ہے، لیکن ان میں سے زیادہ تر وہ لوگ تھے جن کی کرپٹو ہولڈنگز نمایاں تھیں۔
ڈیجیٹل اثاثہ جات کے سرمایہ کاروں کے لیے اس کے کیا اثرات ہیں؟
اس ڈیٹا بریچ نے ڈیجیٹل بینکنگ اور فِن ٹیک سیکٹر کی سکیورٹی پر سوالیہ نشان کھڑے کر دیے ہیں۔ سرمایہ کاروں کو یہ سبق ملتا ہے کہ وہ اپنے اثاثوں کو صرف ایک پلیٹ فارم پر مرکوز نہ رکھیں اور اپنی ڈیجیٹل پرائیویسی کو سنجیدہ لیں۔
طویل المدتی نقطہ نظر سے، جب بھی اس قسم کے واقعات رونما ہوتے ہیں، ریگولیٹری ادارے (Regulatory Bodies) فِن ٹیک کمپنیوں پر دباؤ بڑھاتے ہیں کہ وہ کسٹمر ڈیٹا پروٹیکشن (Customer Data Protection) کے قوانین کو مزید سخت کریں۔ Revolut نے اگرچہ یہ واضح کیا ہے کہ اس کے سسٹم اور فنڈز محفوظ ہیں اور انہوں نے متعلقہ اداروں کو مطلع کر دیا لیکن کسٹمر کا اعتماد بحال ہونے میں وقت لگتا ہے۔
حاصل کلام
Revolut کا یہ واقعہ اس بات کی یاد دہانی ہے کہ ڈیجیٹل فنانس کی دنیا جتنی سہولت فراہم کرتی ہے، اتنے ہی سکیورٹی کے پوشیدہ خطرات بھی رکھتی ہے۔ ٹیکنالوجی کی ترقی کے ساتھ ساتھ سائبر کرمنلز کے ہتھکنڈے بھی جدید ہو رہے ہیں۔ سرمایہ کاروں اور اداروں دونوں کے لیے ضروری ہے کہ وہ جدید ترین سکیورٹی پروٹوکولز، ٹو فیکٹر اتھینٹیکیشن (Two-Factor Authentication) اور کولڈ سٹوریج (Cold Storage) کا استعمال کریں تاکہ ایسے حملوں کے اثرات سے محفوظ رہ جا سکے۔
آپ کا اس حوالے سے کیا خیال ہے؟ کیا فِن ٹیک کمپنیاں صارفین کے ڈیٹا کی حفاظت کے لیے کافی اقدامات کر رہی ہیں؟
انتباہ
Urdu Markets پر موجود تمام خبریں، تجزیے اور Market Information صرف معلوماتی اور تعلیمی مقصد کے لیے ہیں۔ کسی بھی Trading Decision یا سرمایہ کاری سے پہلے اپنی تحقیق ضرور کریں اور ضرورت پڑنے پر معاشی ماہرین سے رہنمائی حاصل کریں۔ مارکیٹ تیزی سے بدل سکتی ہے، اس لیے ہر فیصلہ سوچ سمجھ کر کریں۔
⚠ تجزیہ ڈسکلیمر
یہ تجزیہ صرف تعلیمی و معلوماتی مقاصد کے لیے ہے اور اسے سرمایہ کاری کا مشورہ نہ سمجھا جائے۔ مارکیٹ میں نقصان کا خطرہ موجود ہے؛ کوئی بھی فیصلہ کرنے سے پہلے اپنی تحقیق کریں یا مستند مالی مشیر سے رجوع کریں۔📩 یہ مضمون پسند آیا؟
روزانہ ایسی ہی تازہ مارکیٹ نیوز + ای میل پر
متعلقہ موضوعات
متعلقہ مضامین
3 مضامین
تبصرے
0 گفتگو
ابھی کوئی تبصرہ نہیں — پہلے تبصرہ کرنے والے آپ بن سکتے ہیں۔