یوکرین اور روس کے ایمرجنسی الرٹ سسٹمز پر سائبر حملہ، شہریوں کو جوہری جنگ کی جعلی وارننگز
★اہم نکات
- •اہم نکات
- •یوکرین کے ایمرجنسی الرٹ سسٹم پر سائبر حملہ، جوہری میزائل کی جعلی وارننگ
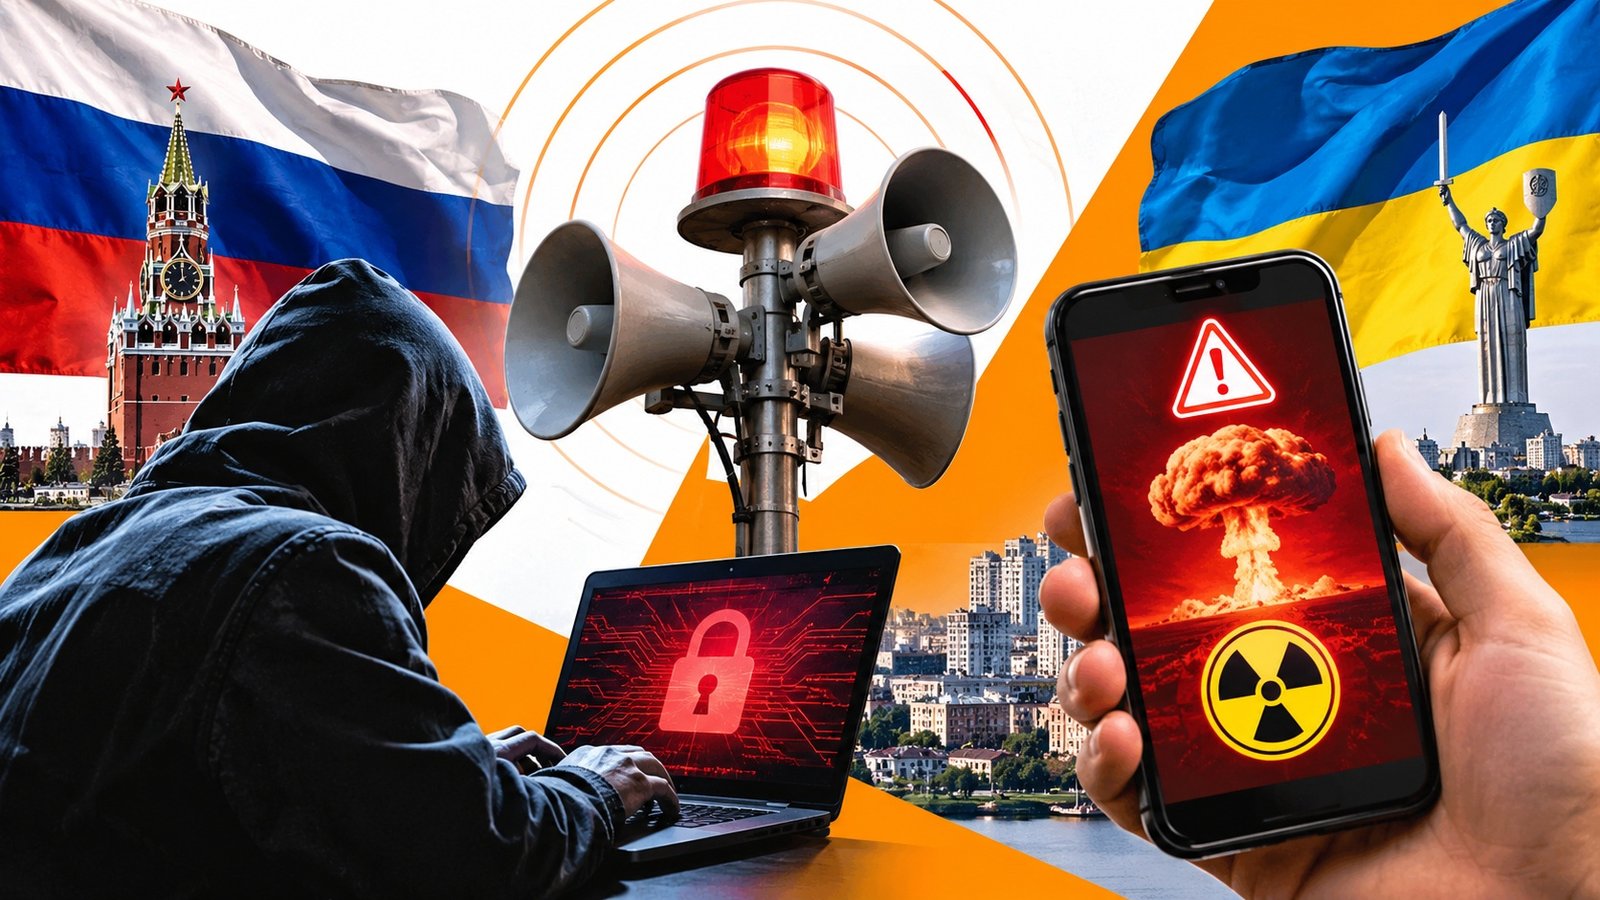
یوکرین اور روس کے درمیان جاری جنگ اب صرف میدانِ جنگ، میزائل حملوں اور فوجی کارروائیوں تک محدود نہیں رہی بلکہ Cyber Warfare نے شہریوں کے تحفظ کے نظام کو بھی اپنی لپیٹ میں لے لیا ہے۔ دونوں ممالک نے انکشاف کیا ہے کہ ان کی ہنگامی اطلاع دینے والی Emergency Mobile Apps سائبر حملے کیے گئے، جن کے نتیجے میں شہریوں کو جوہری حملوں، کیمیائی ہتھیاروں اور فضائی حملوں سے متعلق جعلی انتباہات موصول ہوئے۔
ان واقعات نے نہ صرف عوام میں ممکنہ خوف و ہراس پیدا کرنے کی کوشش کی بلکہ جنگ کے دوران اہم سرکاری ڈیجیٹل نظاموں کی سیکیورٹی پر بھی سنجیدہ سوالات اٹھا دیے ہیں۔
یہ واقعات ایسے وقت میں سامنے آئے جب جنوبی یوکرین کے ایک محدود علاقے میں امریکہ کی خاتونِ اول میلانیا ٹرمپ کی ثالثی سے طے پانے والی چھ روزہ مقامی جنگ بندی ختم ہو رہی تھی۔ فروری 2022 میں روس کے مکمل پیمانے پر حملے کے آغاز کے بعد یہ لڑائی میں سب سے طویل مقامی وقفہ قرار دیا گیا تھا۔
اہم نکات
یوکرین اور روس دونوں نے اپنے ہنگامی اطلاع دینے والی Emergency Mobile Apps پر سائبر حملوں کی تصدیق کی۔
یوکرین میں شہریوں کو جوہری حملے، تابکاری، کیمیائی ہتھیاروں اور سڑکوں پر لڑائی سے متعلق جعلی انتباہات موصول ہوئے۔
یوکرینی فضائیہ نے خبردار کیا کہ الرٹس کا نظام دشمن کے سائبر اثر و رسوخ کا نشانہ بنا ہے اور شہریوں کو تابکاری کے خطرے سے متعلق اطلاعات غلط قرار دیں۔
روسی وزارتِ ہنگامی حالات نے بھی اپنی موبائل ایپ پر حملے کی تصدیق کرتے ہوئے کہا کہ ماہرین نظام کی بحالی پر کام کر رہے ہیں۔
یوکرین کے دارالحکومت کیف میں شہریوں نے جعلی پیغامات پر بڑے پیمانے پر خوف کا اظہار نہیں کیا، تاہم بچوں اور خاندانوں کی سلامتی سے متعلق تشویش برقرار رہی۔
ان واقعات نے جنگ کے دوران Cybersecurity، سرکاری مواصلاتی نظام اور عوامی تحفظ کے ڈیجیٹل ڈھانچے کی اہمیت کو مزید نمایاں کر دیا۔
یوکرین کے ایمرجنسی الرٹ سسٹم پر سائبر حملہ، جوہری میزائل کی جعلی وارننگ
یوکرین میں اتوار کی رات تقریباً 11 بجے دارالحکومت کیف سمیت مختلف علاقوں میں عوامی فضائی حملوں سے متعلق Emergency Mobile Apps نے غیر معمولی انتباہات جاری کرنا شروع کر دیے۔ شہریوں کو تابکاری، کیمیائی حملوں اور بعض علاقوں میں سڑکوں پر مسلح جھڑپوں کے خطرات سے آگاہ کیا گیا۔
ان جعلی پیغامات میں ایک انتہائی تشویش ناک اطلاع یہ بھی شامل تھی کہ روس نے Oreshnik Hypersonic Missile داغا ہے، جو جوہری وارہیڈ لے جانے کی صلاحیت رکھتا ہے، جبکہ ملک میں جوہری خطرے کا الرٹ بھی جاری کر دیا گیا ہے۔
تاہم یوکرینی فضائیہ نے فوری طور پر سوشل میڈیا پلیٹ فارم ٹیلی گرام کے ذریعے وضاحت کی کہ الرٹ سسٹم بظاہر ہیکنگ کا نشانہ بنا ہے۔ فضائیہ کے مطابق جعلی پیغامات روسی زبان میں نشر کیے گئے تھے، جبکہ یوکرین میں سرکاری ابلاغ کے لیے یوکرینی زبان کا استعمال لازمی ہے۔
یوکرینی فضائیہ نے شہریوں کو یقین دلایا کہ تابکاری کا کوئی خطرہ موجود نہیں اور انہیں پرسکون رہتے ہوئے صرف سرکاری ذرائع سے جاری ہونے والی اطلاعات پر اعتماد کرنا چاہیے۔
کیف میں شہریوں کا ملا جلا ردعمل
جعلی انتباہات کے بعد یوکرین میں متعلقہ حکام نے مختلف الرٹس کے لیے خطرہ ختم ہونے کے پیغامات جاری کیے اور وزارتِ ڈیجیٹل تبدیلی نے متاثرہ ایپلی کیشن کو عارضی طور پر معطل کر دیا۔ تاہم حکام کے مطابق عوام کو خبردار کرنے کے دیگر ذرائع، بشمول فضائی حملوں کے سائرن، معمول کے مطابق کام کر رہے تھے۔
دارالحکومت کیف میں شہریوں نے Emergency Mobile Apps کی ہیکنگ کے اس واقعے کو زیادہ خوف ناک صورتحال میں تبدیل نہیں ہونے دیا۔ 37 سالہ کاروباری شخصیت آرٹیم پینڈک کے مطابق ابتدائی طور پر پیغامات دیکھ کر انہیں حیرت ہوئی، لیکن جلد ہی اندازہ ہو گیا کہ یہ جعلی اطلاعات ہو سکتی ہیں۔
ان کا کہنا تھا کہ معاشرے میں وہ ردعمل پیدا نہیں ہوا جس کی ہیکرز توقع کر رہے تھے، تاہم یہ حقیقت تشویش ناک ہے کہ حملہ آور ایک اہم سرکاری ایپلی کیشن تک رسائی حاصل کرنے میں کامیاب ہوئے۔
اسی طرح 48 سالہ اوکسانا ووسٹریکووا نے بھی بتایا کہ انہوں نے فوری طور پر پیغامات کو ممکنہ طور پر جعلی سمجھا۔ ان کے مطابق ایسے حالات میں انسان کو اپنی ذات سے زیادہ اپنے قریب موجود بچوں کی سلامتی کی فکر ہوتی ہے۔
روس کی وزارتِ ہنگامی حالات کی ایپ بھی ہیکنگ کا نشانہ بن گئی
یوکرین کے واقعے کے چند گھنٹے بعد روسی سرکاری خبر رساں ادارے TASS نے وزارتِ ہنگامی حالات کے حوالے سے بتایا کہ روس کی اپنی Emergency Mobile Apps بھی سائبر حملے کا نشانہ بنی، جس کے نتیجے میں شہریوں کو جعلی عوامی انتباہات موصول ہوئے۔
روسی حکومت کے حامی یوکرینی ہیکنگ گروپ Atesh نے پیر کی صبح اپنے ٹیلی گرام چینل پر روسی ایپ میں دکھائے جانے والے جعلی پیغام کا اسکرین شاٹ بھی شیئر کیا۔ اس پیغام میں دعویٰ کیا گیا تھا کہ ایمرجنسی کی وزارت کی ایپ ہیک کر لی گئی ہے۔
جعلی پیغام میں روس کے مختلف علاقوں پر جوہری وارہیڈز داغے جانے کا دعویٰ کرتے ہوئے شہریوں کو تین ہفتوں کے لیے خوراک ذخیرہ کرنے اور گھروں کے تہہ خانوں میں پناہ لینے کا مشورہ دیا گیا تھا۔ اس پیغام کی زبان اور انداز سرکاری ابلاغ سے مختلف تھا اور اس میں توہین آمیز الفاظ بھی استعمال کیے گئے تھے۔
دوسری جانب روسی وزارتِ ہنگامی حالات نے واقعے کی سنگینی کو محدود قرار دیتے ہوئے وضاحت کی کہ متاثرہ ایپ اس کے عوامی انتباہی نظام کا بنیادی ذریعہ نہیں بلکہ اضافی معلومات فراہم کرنے کا ایک پلیٹ فارم ہے۔ وزارت کے مطابق تکنیکی ماہرین ایپلی کیشن کو معمول کے مطابق بحال کرنے کے لیے کام کر رہے ہیں۔
روسی حکام نے شہریوں سے اپیل کی کہ وہ غیر مصدقہ پیغامات پر ردعمل ظاہر نہ کریں اور صرف وزارت کی سرکاری ویب سائٹ اور تصدیق شدہ سوشل میڈیا اکاؤنٹس سے موصول ہونے والی اطلاعات پر اعتماد کریں۔
Cyber Warfare اورنئے جنگی محاذ
یوکرین اور روس کی ایمرجنسی ایپلی کیشنز پر حملے اس بات کی نشاندہی کرتے ہیں کہ جدید جنگ میں Cyber Warfare کی اہمیت مسلسل بڑھ رہی ہے۔ اب کسی ملک کے دفاعی نظام کو نقصان پہنچانے کے لیے صرف میزائل، ڈرون یا زمینی فوج ہی کافی نہیں بلکہ سرکاری ڈیجیٹل پلیٹ فارمز، مواصلاتی نیٹ ورکس اور عوامی انتباہی نظام بھی اہم اہداف بن چکے ہیں۔
اس نوعیت کے Emergency Mobile Apps پر حملوں کا بنیادی مقصد صرف تکنیکی نظام میں خلل ڈالنا نہیں ہوتا بلکہ شہریوں میں بے یقینی، خوف اور حکومتی اداروں پر عدم اعتماد پیدا کرنا بھی ہو سکتا ہے۔ اگر کسی ملک کے عوام حقیقی اور جعلی انتباہات میں فرق کرنے کے قابل نہ رہیں تو ہنگامی صورتحال میں ان کے ردعمل اور تحفظ کے اقدامات بھی متاثر ہو سکتے ہیں۔
تاحال یہ واضح نہیں ہو سکا کہ دونوں ممالک کے Emergency Mobile Apps پر حملوں کے پیچھے کون سے گروہ یا ادارے ملوث تھے۔ اس جنگ کے دوران ماضی میں ہونے والے سائبر سیکیورٹی واقعات میں سرگرم ہیکرز اور دونوں جانب کی انٹیلی جنس ایجنسیوں سے منسلک عناصر کے کردار کی نشاندہی کی جاتی رہی ہے، تاہم موجودہ واقعات کی ذمہ داری کی آزادانہ تصدیق نہیں ہو سکی۔
آپ کا کیا خیال ہے؟ کیا آئندہ دنوں میں سائبر وارفیئر فنانشل مارکیٹس اور بینکنگ انفراسٹرکچر کے لیے بڑا خطرہ بن سکتی ہے؟ آپ اپنے پورٹ فولیو کو ان غیر متوقع سائبر خطرات سے بچانے کے لیے کس طرح کی منصوبہ بندی کرتے ہیں؟ نیچے کمنٹس میں اپنی رائے کا اظہار کریں!
اہم وضاحت
Urdu Markets پر موجود تمام خبریں، تجزیے اور مارکیٹ انفارمیشن صرف معلوماتی اور تعلیمی مقصد کے لیے ہیں۔ کسی بھی Trading Decision یا سرمایہ کاری سے پہلے اپنی تحقیق ضرور کریں اور ضرورت پڑنے پر معاشی ماہرین سے رہنمائی حاصل کریں۔ مارکیٹ تیزی سے بدل سکتی ہے، اس لیے ہر فیصلہ سوچ سمجھ کر کریں۔
سورس (Source)
Hackers hit Ukraine and Russia's emergency apps, send fake nuclear alerts | Reuters
⚠ ڈسکلیمر
یہ مضمون صرف تعلیمی اور معلوماتی مقاصد کے لیے فراہم کیا گیا ہے۔ یہ کوئی سرمایہ کاری، مالیاتی، یا تجارتی مشورہ نہیں ہے۔ فاریکس (Forex)، اسٹاک، کموڈٹیز اور کرپٹو کرنسی کی تجارت میں نمایاں مالی خطرہ موجود ہے اور یہ ہر سرمایہ کار کے لیے موزوں نہیں۔ ماضی کی کارکردگی مستقبل کے نتائج کی ضمانت نہیں ہے۔ کوئی بھی سرمایہ کاری یا ٹریڈنگ فیصلہ کرنے سے پہلے اپنی مالی حیثیت کا جائزہ لیں اور کسی مستند مالیاتی مشیر سے رجوع کریں۔ اردو مارکیٹس اس مضمون میں دی گئی معلومات کی بنیاد پر ہونے والے کسی بھی نقصان کا ذمہ دار نہیں ہوگا۔📩 یہ مضمون پسند آیا؟
روزانہ ایسی ہی تازہ مارکیٹ نیوز + ای میل پر
متعلقہ موضوعات
متعلقہ مضامین
3 مضامین
جرمنی میں کم ہوتی ہوئی افراط زر ، یورو پر دباؤ اور ECB پالیسی کے لیے نئے اشارے
Strait Of Hormuz کے بحران میں شدت : عالمی تجارتی سپلائی چین اور مارکیٹس پر اثرات
یورپ کی بڑی معیشتوں میں حقیقی اجرتوں میں کمی: OECD کی رپورٹ
تبصرے
0 گفتگو
ابھی کوئی تبصرہ نہیں — پہلے تبصرہ کرنے والے آپ بن سکتے ہیں۔